Una funzione pensata per semplificare la vita digitale può trasformarsi in un rischio silenzioso per la privacy
Gli auricolari Bluetooth sono diventati un accessorio quotidiano, utilizzato per telefonare, ascoltare musica, lavorare in smart working o seguire contenuti multimediali in mobilità.
Piccoli, discreti e sempre connessi, fanno ormai parte dell’ecosistema digitale personale di milioni di utenti, spesso senza che ci si interroghi davvero su come funzionino. Negli ultimi anni l’attenzione sulla sicurezza informatica si è concentrata soprattutto su smartphone e computer, lasciando in secondo piano dispositivi considerati “secondari”.
Eppure, proprio questa percezione di innocuità può renderli un bersaglio ideale per chi sfrutta falle tecnologiche poco conosciute. E infatti esiste una nuova minaccia legata agli auricolari Bluetooth, che trasforma una semplice connessione wireless in un potenziale strumento di truffa e controllo remoto, spesso senza che l’utente se ne accorga.
Come funziona la nuova truffa sugli auricolari Bluetooth
Al centro dell’allarme c’è una serie di vulnerabilità individuate da ricercatori universitari europei, che interessano il meccanismo di accoppiamento rapido tra auricolari e dispositivi.
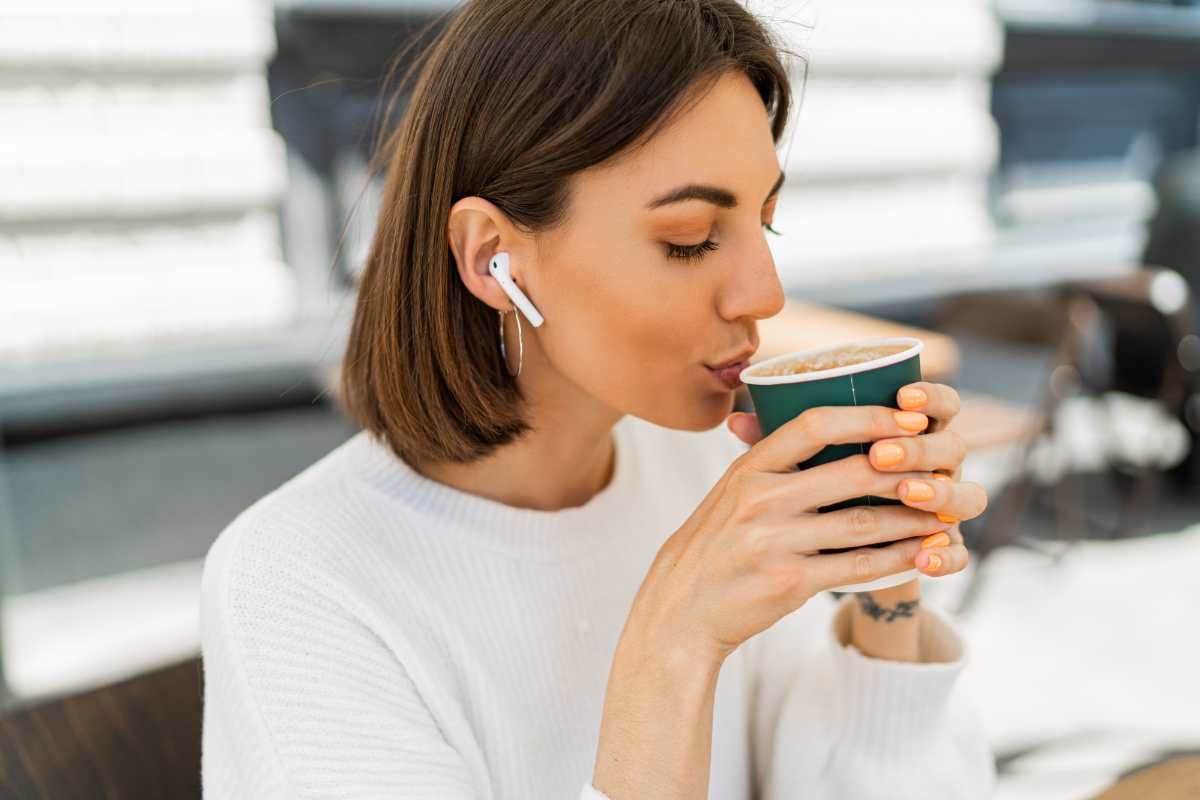
In pratica, alcune cuffie e auricolari accettano richieste di connessione anche quando non sono stati messi volontariamente in modalità di pairing dall’utente. Questo significa che una persona malintenzionata, trovandosi nelle vicinanze, può forzare la connessione con auricolari Bluetooth altrui utilizzando strumenti comuni come un computer portatile o un mini-dispositivo elettronico. L’operazione richiede pochi secondi e non produce avvisi evidenti.
Una volta stabilito il collegamento, l’attaccante può prendere il controllo dell’accessorio: riprodurre suoni improvvisi, ascoltare ciò che viene captato dai microfoni o, nei casi più gravi, sfruttare i sistemi di localizzazione integrati per monitorare gli spostamenti della vittima. Un aspetto particolarmente critico è che il problema non risiede nello smartphone, ma nel software interno degli auricolari Bluetooth. Questo rende vulnerabili anche gli utenti Apple o chi utilizza più dispositivi diversi.
Aggiornare il telefono o disattivare temporaneamente il Bluetooth, quindi, non è sufficiente a eliminare il pericolo. Il rischio aumenta se gli auricolari non sono mai stati associati a un account ufficiale o a un’app di gestione del produttore. In questi casi, un aggressore può registrarsi come “proprietario” del dispositivo e sfruttare servizi di tracciamento pensati per ritrovare accessori smarriti. La buona notizia è che esiste una contromisura efficace.
L’unica vera difesa consiste nell’aggiornare il firmware degli auricolari Bluetooth, quando il produttore rende disponibile una patch di sicurezza. Questo aggiornamento corregge il difetto alla radice, impedendo connessioni non autorizzate. È quindi fondamentale installare le app ufficiali dei brand, verificare regolarmente la presenza di aggiornamenti e completare la procedura anche se il dispositivo sembra funzionare correttamente. La sicurezza, in questo caso, non si vede, ma fa la differenza.