

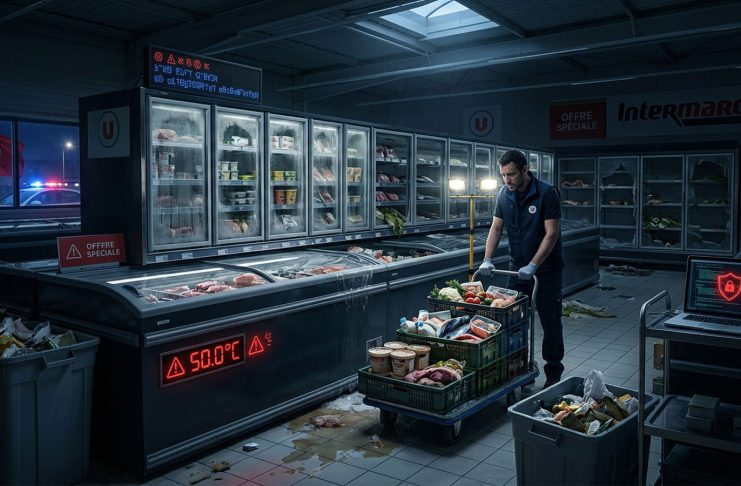
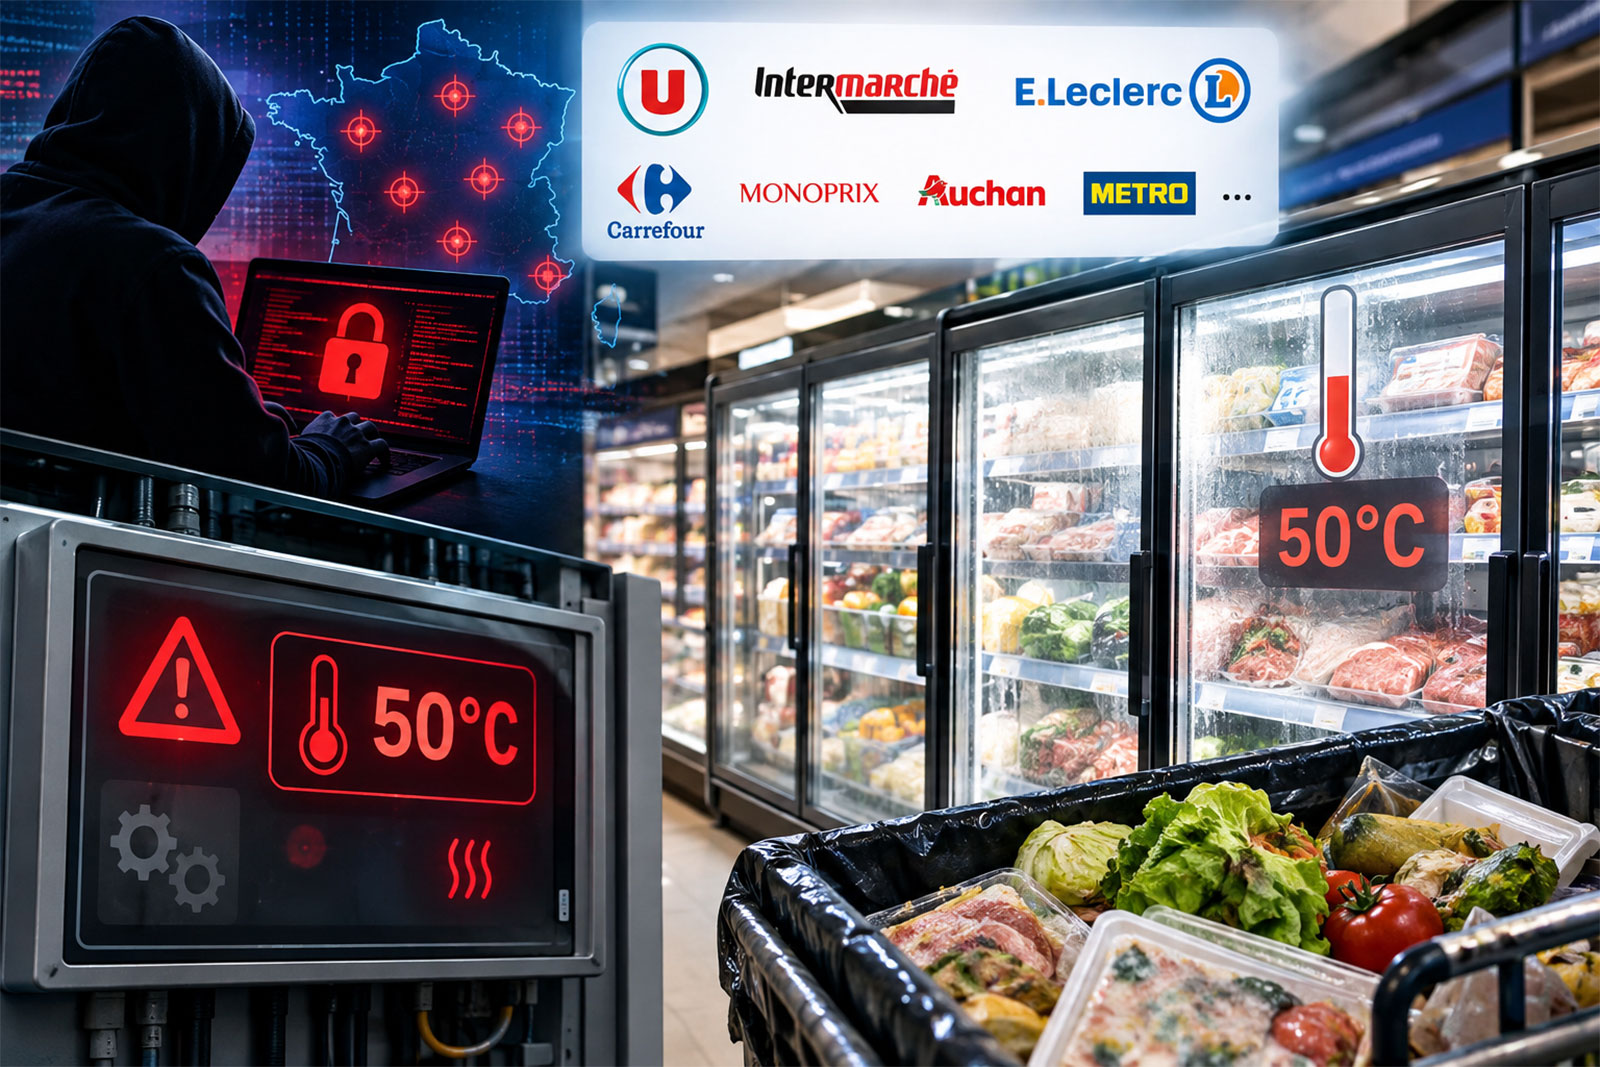
Un cyberattacco ha mandato fuori controllo gli impianti frigoriferi di centinaia di supermercati francesi, costringendo i negozi a eliminare grandi quantità di prodotti freschi e surgelati. Nella notte tra domenica 11 e lunedì 12 ottobre 2026, qualcuno è riuscito a intervenire a distanza sui sistemi che regolano la temperatura delle celle e dei banchi refrigerati, attivando cicli di sbrinamento prolungati e impostando valori fino a 50 °C.
Al mattino, diversi supermercati si sono ritrovati con i congelatori ormai troppo caldi per conservare gli alimenti. Per i responsabili dei punti vendita è iniziata una giornata di controlli, svuotamento dei banchi, smaltimento delle merci e interventi dei tecnici. Un problema informatico si è trasformato in poche ore in un danno economico e logistico, con conseguenze anche sulla disponibilità dei prodotti per i clienti.
Come gli hacker sono riusciti ad alterare la temperatura dei frigoriferi
Nel mirino sono finiti i sistemi di supervisione frigorifera del produttore danese Danfoss, utilizzati nei supermercati per controllare gruppi frigoriferi, celle di conservazione e banchi espositivi. Questi apparati raccolgono le informazioni dei sensori, permettono di modificare i parametri di funzionamento e possono essere gestiti anche a distanza dai tecnici incaricati della manutenzione.
Tra le funzioni disponibili c’è lo sbrinamento automatico, necessario per eliminare il ghiaccio che si forma sugli evaporatori e mantenere efficiente l’impianto. Normalmente il processo dura il tempo previsto dalla programmazione, dopodiché il sistema torna a raffreddare.
Gli aggressori avrebbero modificato proprio questi parametri, prolungando il riscaldamento e imponendo una temperatura di riferimento di 50 °C. Il valore riguarda la regolazione dell’impianto e non significa necessariamente che tutti gli alimenti abbiano raggiunto quella temperatura. In alcuni punti vendita, tuttavia, sono state misurate temperature estremamente elevate.
Secondo le ricostruzioni pubblicate dalla stampa francese, in alcuni impianti la durata dello sbrinamento sarebbe stata portata da una a otto ore. Questa modifica avrebbe contribuito a ritardare il rilevamento del problema, lasciando trascorrere diverse ore prima dell’intervento del personale.
Intermarché, Coopérative U, Carrefour e Monoprix: quanti negozi sono stati colpiti
Le prime informazioni parlavano di 150-200 supermercati Intermarché e di circa un centinaio di negozi Coopérative U. Il bilancio aggiornato la sera del 12 ottobre, sulla base delle comunicazioni raccolte dall’agenzia AFP, è più ampio: almeno 300 punti vendita tra Intermarché e Netto, meno di cento negozi Coopérative U, 80 Carrefour, una trentina di Monoprix e diversi supermercati E.Leclerc.
A Haguenau, in Alsazia, un Intermarché ha stimato in circa 50.000 euro il valore dei surgelati perduti. Altri punti vendita hanno segnalato perdite superiori ai 200.000 euro. Ai costi delle merci si aggiungono quelli dello smaltimento e del ripristino degli impianti.
Il danno non si esaurisce con l’eliminazione del cibo. Prima di riportare i prodotti nei banchi occorre verificare gli impianti, ripristinare temperature adeguate e organizzare nuove consegne. Quando centinaia di supermercati devono ricostituire contemporaneamente le scorte, anche i centri di distribuzione e i fornitori possono trovarsi a gestire ordini straordinari.
I sistemi Danfoss erano vulnerabili: che cosa sappiamo
La vicenda, inizialmente ricostruita dalla stampa francese e riportata anche da MacGeneration, ha portato all’intervento delle autorità nazionali per la sicurezza informatica.
Il CERT-FR, il centro francese che gestisce gli allarmi e la risposta agli incidenti informatici, ha pubblicato il 12 ottobre un’allerta specifica per i sistemi Danfoss delle serie AK-SM e AK-SC, confermando numerose compromissioni.
L’agenzia raccomanda di interrompere l’accesso diretto a Internet dei controllori coinvolti oppure di limitarlo a indirizzi di rete autorizzati. In presenza di una compromissione sospetta indica anche la necessità di ripristinare la configurazione dei dispositivi, installare gli aggiornamenti disponibili, controllare gli account ed effettuare la sostituzione delle credenziali.
Danfoss, secondo quanto comunicato all’AFP, ha precisato che gran parte delle installazioni colpite utilizzava prodotti più vecchi, tra cui i controllori AK-SM800 e AK-SC355, arrivati alla fine del supporto e quindi privi di nuovi aggiornamenti di sicurezza.
Il problema delle vulnerabilità, del resto, era già stato segnalato. I ricercatori di Claroty Team82 hanno documentato diverse falle nella piattaforma AK-SM 800A, comprese possibilità di aggirare l’autenticazione e di eseguire comandi da remoto. Per questa serie Danfoss aveva già pubblicato aggiornamenti correttivi.
Non è stato però accertato quale vulnerabilità specifica sia stata sfruttata nell’attacco dell’11-12 ottobre. Anche l’identità degli aggressori resta da stabilire.
Indagini aperte, possibili incendi e risarcimenti ancora incerti
La procura di Parigi ha aperto un’indagine affidata all’Office anticybercriminalité, l’ufficio specializzato nel contrasto ai reati informatici. Gli investigatori dovranno ricostruire le modalità dell’attacco, individuare tutti gli esercizi coinvolti e verificare il rapporto tra la manomissione dei sistemi e i danni denunciati.
Tra gli episodi da esaminare figurano anche segnalazioni di principi d’incendio, oltre alla perdita degli alimenti. Le autorità francesi stanno verificando la portata dell’incidente e l’eventuale esposizione di altre installazioni.
Sul fronte economico, Intermarché ha segnalato all’AFP che alcuni contratti assicurativi potrebbero non coprire danni provocati da un attacco di questo tipo. Il conto complessivo rimane da definire, ma le perdite potrebbero arrivare a diversi milioni di euro.
Quando un attacco informatico danneggia anche gli impianti
Quanto accaduto in Francia mostra una conseguenza della diffusione dei sistemi di controllo collegati alla rete. Un frigorifero industriale può essere monitorato e regolato senza mandare un tecnico sul posto: è una comodità che permette interventi rapidi, diagnosi a distanza e una gestione più efficiente di molti punti vendita.
La stessa possibilità di accesso richiede però attenzione alla protezione delle interfacce di controllo, soprattutto quando gli apparati rimangono in servizio per molti anni. Aggiornamenti di sicurezza, accessi riservati ai manutentori e separazione delle reti operative da quelle pubbliche servono a ridurre il rischio che un problema informatico interrompa un servizio essenziale.
Le conseguenze possono riguardare settori molto diversi. In passato abbiamo raccontato, ad esempio, il cyberattacco che aveva costretto Honda a fermare temporaneamente la produzione. Nel caso dei supermercati francesi, il problema ha coinvolto direttamente alimenti, magazzini e rifornimenti, con migliaia di prodotti che non potevano più essere venduti.
Per tutte le notizie sulla sicurezza informatica rimandiamo alla sezione dedicata di Macitynet.