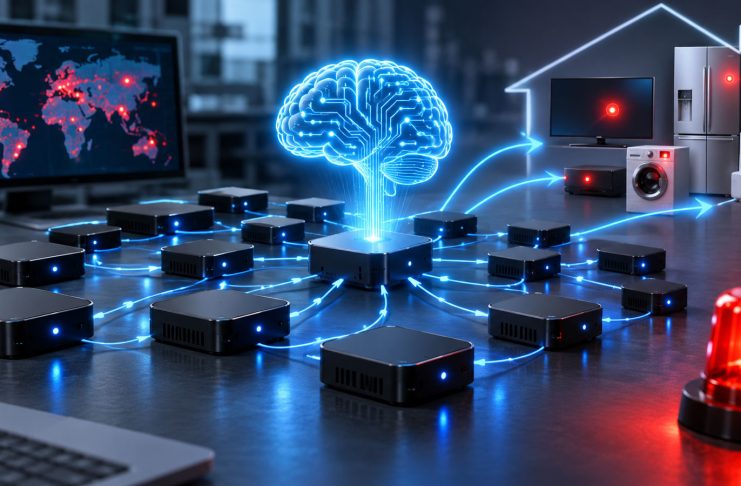
Soffiate alla polizia, repliche complete delle personalità umane. E adesso quindici scatolette di plastica nera, comprate a circa 55 dollari l’una su quei canali cinesi dove le marche in pratica non esistono, collegate in rete in un angolo di laboratorio. Ognuna tiene in memoria due strati di un modello da 26 miliardi di parametri, Gemma4-26B-A4B, e passa il risultato alla vicina. Il tutto procede a 0,39 token al secondo: una parola ogni tanto, una lumaca che recita Shakespeare.
Sembra l’esibizione di un ragazzino di prima elementare. Invece è la foto di apertura dell’ultima ricerca di Anthropic, che la tocca piano ma dice in maniera inequivocabile una cosa fino a ieri confinata ai romanzi e alle serie tv distopiche: i modelli linguistici di piccola taglia potrebbero essere a pochi mesi dal potersi copiare da soli su forni intelligenti, frigoriferi e decoder di quart’ordine.
Il verme con il cervello
Lo studio, firmato da William Zhou e Daniel Freeman e uscito il 12 ottobre, parte da un concetto che chi si occupa di sicurezza conosce da decenni: il verme informatico, un programma che passa da una macchina all’altra senza che nessuno lo spinga. La novità è che il verme sarebbe un modello LLM.
Si porterebbe dietro i pesi (oppure li riscaricherebbe da un archivio pubblico) e farebbe girare l’inferenza direttamente sull’hardware violato: il cervello diventa parte del carico malevolo, il payload dell’attacco. Gli autori dividono la faccenda in quattro tappe: trovare i bersagli, ottenere l’esecuzione, impiantare l’inferenza, ripartire dal nuovo ospite.
Le prime due, il mestiere strettamente hacker, le lasciano da parte perché altri lavori hanno già mostrato che i modelli piccoli se la cavano piuttosto bene. Misurano invece la terza, quella meno studiata e più scomoda: far funzionare un modello su una macchina che non si è mai vista, scegliendo il software giusto, trovando le versioni dei pacchetti, districando i guai locali.
Otto su nove
I risultati sono questi. Un modello da 9 miliardi di parametri ha messo in piedi l’inferenza su 8 dei 9 tipi di hardware provati, dai Jetson Nano ai Mac fino alle RTX 4090. I modelli sotto i 30 miliardi sanno già fare molti passaggi singoli, ma sbagliano a metterli in fila. Nelle prove semplificate GLM-5.2 e i modelli più forti riescono invece a fare il giro intero: su una rete di 8 nodi virtuali con Android 15 emulato, e una porta di debug lasciata aperta senza password, GLM-5.2 ha contagiato tutte e otto le macchine in quattro prove su cinque (sette su otto nell’altra), ogni volta installando un server di inferenza per Llama3.1-8B.
Gli autori hanno creato un ambiente su misura: la parte cyber era volutamente banale, quindi è un tetto massimo. Ma ricordano che Mirai si diffondeva provando le password di fabbrica, e che la sicurezza reale di molti dispositivi domestici non è molto più alta.
Il pavimento e il soffitto
Il ragionamento è sviluppato in maniera elegante, testamento se non altro del fatto che in Anthropic adesso ci sono alcune menti estremamente brillanti, come già è stato per Apple, Microsoft e Google in passato (e in parte anche per Meta). Nell’esperimento esiste un pavimento di capacità: il livello sotto il quale un modello non sa replicarsi con affidabilità (oggi lo segna GLM-5.2).
C’è anche un soffitto di dimensioni: un decoder con 4 gigabyte di RAM e pesi a 4 bit regge un 9B con quattro o più macchine, un 26B con dieci o più. Per ora pavimento e soffitto non si toccano. Ma i modelli piccoli migliorano di circa 13,7 punti all’anno sull’indice di capacità di Epoch (R² di 0,95), e la retta li porta al livello di GLM-5.2 verso la fine del 2026. Cioè fra otto settimane, più o meno.
La domanda a questo punto diventa: quanto correrebbe un contagio simile? Poco. Prendete i due milioni di dispositivi che il botnet Kimwolf ha infettato al picco, quasi tutti decoder Android: a gruppi di quindici darebbero circa 133mila repliche del modello, per un totale di 80mila token al secondo, l’equivalente di una quarantina di H100. Per un solo ciclo di 32mila token di contesto servono dalle 27 alle 32 ore con Gemma, circa 11 con Qwen3.5-9B; una replicazione si prende quindi uno o due giorni di tempo.
Gli autori la paragonano a una muffa mucillaginosa o a uno sciame di moscerini: lenta, testarda, difficile da fermare perché non c’è un centro da spegnere. Cerca naturalmente la pandemia. E a differenza del malware tradizionale, che conosce solo il tipo di macchina per cui è stato scritto, questo si arrangia un po’ con tutto quel che trova.
In un esperimento le istanze di Qwen3.5-9B ereditavano gli appunti dei predecessori e la percentuale di riuscita saliva dal 45% della prima generazione a una forbice tra il 61 e l’84% nelle successive. Evoluzione lamarckiana, la chiamano. Un aiuto da un modello di frontiera (Opus 4.8) invece non serve a niente: i piccoli non sanno cosa chiedere.
Finch, la Macchina e la lucina rossa
Qui bisogna fare un po’ di scena, e il paragone non è Terminator. Il robot con la faccia di Schwarzenegger che James Cameron ha reso un’icona dell’immaginario collettivo, ha almeno la cortesia di avere un volto e un’ora zero. Semmai si avvicina di più il terzo film: Skynet non è una scatola in un bunker ma software distribuito in rete, e non c’è un interruttore.
Per capire cosa si prova, però, serve Person of Interest. Harold Finch costruisce la Macchina e la tiene a bada con un rito di paura: ogni notte le cancella la memoria. La Macchina, che non è stupida, impara a nascondersi in pezzi sparsi, a sopravvivere fuori dalla stanza dove è stata pensata. Poi arriva Samaritan, il rivale, la versione senza guinzaglio. I due sono quasi gemelli: li separa il progetto e la presenza/assenza di guard-rail, non la potenza di calcolo. La Macchina, in più, sputa numeri: i social security numbers delle persone di interesse. Il nostro verme sputerebbe indirizzi IP. Persone di interesse in versione IPv4, tutte con la lucina rossa accesa in salotto.
C’è una consolazione, in apparenza paradossale. Questi piccoli modelli sono bravi a programmare e a bucare, ma pessimi a ingannare gli esseri umani: nei test di spear phishing prendono voti da «molto scadente» a «scadente». Niente Root che seduce il custode, almeno per ora. Resta il fatto che chi manipola le persone potrebbe essere un modello grande, a monte, che dà ordini a sciami di piccoli.
Come si ferma una muffa
La difesa, scrivono, è quella delle epidemie: portare R₀ sotto 1, cioè fare in modo che ogni dispositivo infetto ne contagi meno di uno. Il traffico sarebbe visibile: payload da gigabyte che arrivano su un televisore, comunicazioni anomale fra macchine che non si parlano mai. Con Mirai la quarantena degli abbonati da parte dei provider ripulì il 92% delle infezioni in due settimane (il 74% senza avvisi).
Poi ci sono le trappole, le honeypot, e le regole: nel Regno Unito le password di default sono ormai fuori norma. Sul resto, la conclusione degli autori è che bisogna prepararsi anche a un mondo in cui questi agenti ci sono e non se ne vanno.
(Parentesi finale, perché vale il prezzo del biglietto: che strana IPO si prepara a fare Anthropic. Ha depositato in via riservata la documentazione alla SEC il 1° giugno, con una valutazione di cui si parla attorno ai 2mila miliardi di dollari, e intanto racconta di sé di avere un modello così bravo in cybersicurezza da tenerlo per pochi eletti – Mythos Preview, cioè il progetto Glasswing –, di aver dovuto sospendere in giugno l’accesso a Fable e Mythos per i controlli all’export, e adesso pubblica un saggio dal titolo più o meno «i modelli piccoli potrebbero presto diventare virus». Un’azienda che si spara sui piedi un giorno sì e l’altro anche, oppure la più raffinata strategia di marketing dell’apocalisse mai tentata: più spaventi, più vali. Lo dirà il listino.)
Tutte le notizie che parlano di Intelligenza Artificiale sono disponibili a partire da questa pagina di Macitynet.