Una mail che sembra arrivare dall’ACI avvisa di un bollo auto non pagato e invita a saldare rapidamente una piccola somma. In realtà è una nuova campagna di phishing progettata per raccogliere prima i dati personali della vittima e poi quelli completi della carta di pagamento.
A segnalarla è il CERT-AGID, il Computer Emergency Response Team dell’Agenzia per l’Italia Digitale, che ha individuato siti fraudolenti costruiti utilizzando senza autorizzazione nome, logo e grafica dell’Automobile Club d’Italia.
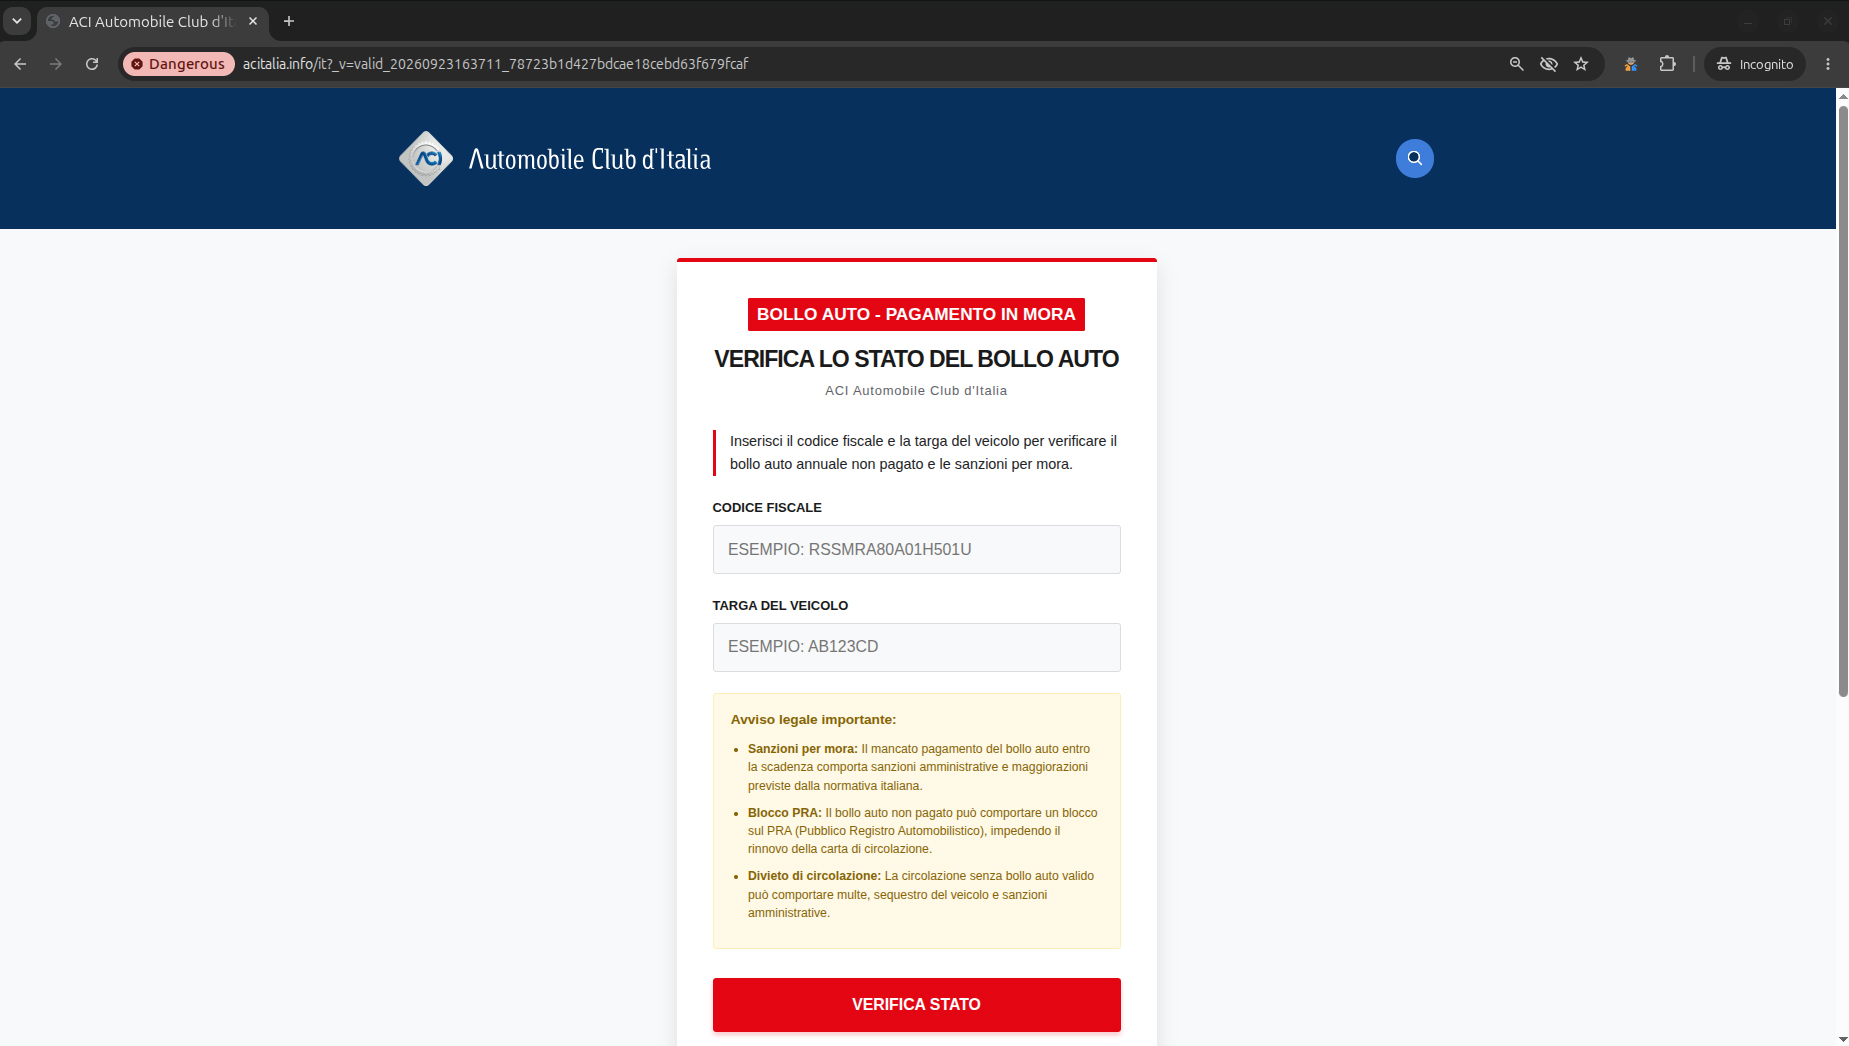
Un primo elemento permette già di riconoscere la trappola: i siti segnalati utilizzano i domini acitalia.info e acitalia.click, che non appartengono all’Automobile Club d’Italia. Il dominio istituzionale dell’ente è invece aci.it.
La truffa parte da codice fiscale e targa
Il messaggio ricevuto dalla vittima parla di un bollo auto annuale che risulterebbe non pagato e prospetta sanzioni, interessi di mora e possibili conseguenze amministrative. Il collegamento contenuto nella mail conduce quindi a un sito che riproduce l’aspetto grafico dei servizi ACI.
La prima richiesta sembra relativamente innocua: per controllare la presunta irregolarità bisogna inserire codice fiscale e targa del veicolo.
È però soltanto il primo passaggio. Dopo avere ottenuto questi dati, il falso portale mostra una seconda schermata nella quale chiede nome, cognome, indirizzo email, numero di telefono e indirizzo di residenza, compresi città, provincia e codice postale.
A questo punto i criminali hanno già raccolto una quantità significativa di informazioni personali, ma la procedura prosegue fino al vero obiettivo della campagna.
Alla fine compare un pagamento da 15,87 euro
L’ultima schermata presenta una presunta sanzione di appena 15,87 euro. Una cifra abbastanza contenuta da poter spingere qualcuno a pagare immediatamente pur di chiudere la questione, senza verificare prima l’origine della richiesta.
La pagina ripropone codice fiscale e targa inseriti in precedenza, contribuendo a dare una maggiore impressione di autenticità, e chiede quindi nome dell’intestatario, numero della carta, data di scadenza e codice CVV.
Inserendo queste informazioni non si paga però alcun bollo: i dati della carta vengono consegnati ai cybercriminali insieme alle informazioni personali raccolte nei passaggi precedenti.
Il meccanismo è quello tipico del phishing: si utilizza l’identità di un ente conosciuto e una richiesta apparentemente plausibile per portare l’utente su un sito controllato dagli autori della frode.
Come verificare il bollo senza utilizzare il link della mail
In presenza di una comunicazione inattesa relativa al bollo auto, la precauzione più semplice è non utilizzare il collegamento contenuto nella mail o nel messaggio. Per controllare la propria posizione è preferibile aprire autonomamente il sito ufficiale ACI oppure utilizzare uno dei normali canali autorizzati per il pagamento della tassa automobilistica.
Il servizio online ACI dedicato al bollo richiede l’autenticazione attraverso sistemi di identità digitale come SPID, CIE, CNS o eIDAS. Il bollo può comunque essere pagato anche attraverso altri intermediari autorizzati, tra cui Delegazioni ACI, Poste Italiane, banche e altri prestatori di servizi di pagamento che utilizzano il sistema pagoPA.
È quindi soprattutto l’indirizzo del sito che va controllato prima di inserire qualsiasi informazione. Domini che imitano il nome ACI ma terminano con estensioni diverse da quelle dei servizi istituzionali devono essere trattati con particolare cautela.
Un altro campanello d’allarme è la sequenza delle richieste: codice fiscale, targa, indirizzo di casa e infine tutti i dati della carta, raggiunta attraverso una comunicazione inattesa, è esattamente il percorso utilizzato in questa campagna.
CERT-AGID ha chiesto la dismissione dei siti
Dopo avere individuato la campagna, il CERT-AGID ha richiesto la dismissione dei domini fraudolenti e ha informato l’ACI. Gli indicatori tecnici relativi alla campagna sono stati inoltre condivisi con le organizzazioni accreditate ai sistemi di sicurezza dell’Agenzia.
La chiusura dei domini già individuati non elimina però il rischio che vengano registrati nuovi indirizzi simili. Per questo, anche se il messaggio presenta logo, colori e grafica apparentemente corretti, prima di comunicare dati personali o della carta conviene verificare direttamente sul sito ufficiale dell’ente l’esistenza del pagamento richiesto.
Per tutte le notizie sulla sicurezza informatica rimandiamo alla sezione dedicata di Macitynet.