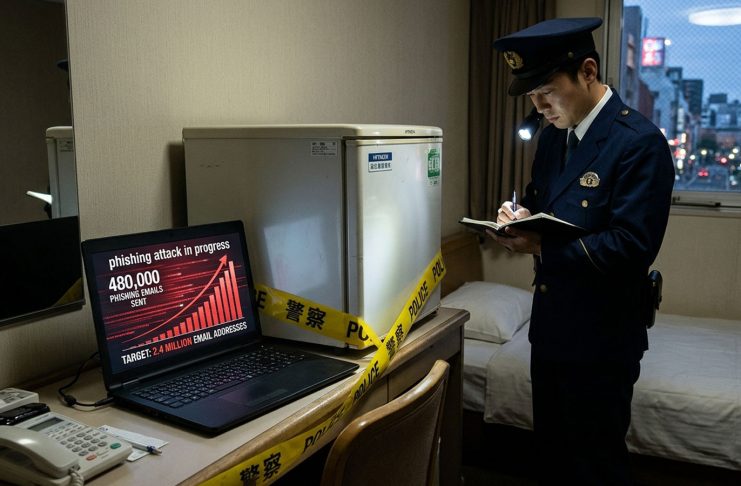
<p><strong>Un computer nascosto dietro il frigorifero di una camera d’albergo avrebbe sfruttato il Wi-Fi della struttura per inviare circa 480.000 email di phishing: il caso scoperto a Kobe, in Giappone, ha portato alla luce anche un’indagine su acquisti effettuati con dati di carte di credito rubati.</strong></p>
<p>Al centro delle indagini ci sono Ye Jiafeng e la moglie Shen Qi, entrambi di 39 anni. Le accuse riguardano, con responsabilità distinte, il dispositivo collocato nell’hotel e l’utilizzo di dati di pagamento altrui. Gli investigatori stanno cercando di ricostruire anche il ruolo di eventuali complici.</p>
<h2>Il computer nascosto nella camera</h2>
<p>Secondo la ricostruzione <a href=”https://www.tomshardware.com/tech-industry/cyber-security/480-000-phishing-emails-sent-from-a-pc-hidden-behind-a-fridge-in-a-japanese-hotel-room-chinese-couple-arrested-over-fraud-operation-leaching-hotel-wi-fi”>riportata da Tom’s Hardware</a>, che riprende Hackread, il 15 maggio 2025 Ye sarebbe entrato nell’albergo con un’altra persona, fingendosi un ospite. Il computer sarebbe stato nascosto dietro il frigorifero e lasciato collegato alla rete Wi-Fi della struttura.</p>
<p>Gli investigatori ritengono che il dispositivo fosse <strong>controllato a distanza da un’altra persona</strong>. Chi gestiva gli invii avrebbe quindi potuto utilizzare la connessione dell’hotel senza trovarsi fisicamente nella camera.</p>
<p>Nel computer sono stati trovati circa <strong>2,4 milioni di indirizzi email</strong> e tracce dell’invio di circa 480.000 messaggi. I due numeri non indicano altrettante persone truffate: il primo riguarda gli indirizzi disponibili, il secondo i messaggi spediti.</p>
<p>Le email imitavano comunicazioni di società di carte di credito e indirizzavano i destinatari verso siti falsi, creati per raccogliere dati personali e di pagamento. È il meccanismo del <strong>phishing</strong>: sfruttare l’apparenza di una comunicazione autentica per convincere chi la riceve a consegnare informazioni riservate.</p>
<h2>La segnalazione che ha portato alla scoperta</h2>
<p>A far saltare il piano è stata la segnalazione di un destinatario. Nelle informazioni tecniche associate alle email compariva l’indirizzo IP dell’albergo, che ha permesso di risalire alla struttura. Il personale ha trovato il computer e avvisato la polizia.</p>
<p>La ricostruzione descrive l’impiego di un dispositivo introdotto fisicamente nell’hotel e collegato alla sua rete. Non documenta un’intrusione nei sistemi informatici della struttura o il furto di dati degli altri ospiti.</p>
<h2>Gli acquisti sospetti e i 74 smartphone</h2>
<p>Un altro filone riguarda gli acquisti che Ye e Shen avrebbero effettuato utilizzando dati di carte di credito appartenenti ad altre persone. Secondo le ricostruzioni riportate dalla stampa, il valore complessivo delle operazioni sospette dal 2024 ammonterebbe a <strong>circa 10 milioni di yen</strong>.</p>
<p>Durante una perquisizione nell’abitazione della coppia sono stati recuperati <strong>74 smartphone</strong>. Gli investigatori stanno esaminando i dispositivi per chiarire la provenienza dei dati di pagamento e l’eventuale coinvolgimento di altre persone. Il sequestro, da solo, non permette di stabilire che tutti i telefoni siano stati impiegati nelle frodi.</p>
<h2>Gli strumenti di phishing venduti come servizio</h2>
<p>Il caso si colloca in un contesto nel quale gli strumenti per organizzare truffe online vengono anche venduti come servizi pronti all’uso. Il modello, chiamato <strong>Phishing-as-a-Service</strong>, mette a disposizione pagine contraffatte e strumenti per raccogliere i dati delle vittime.</p>
<p>Un esempio distinto è Outsider Enterprise, contro cui FBI, Google e altri partner sono intervenuti nel giugno 2026. Secondo le ricostruzioni dell’operazione, chi gestiva il servizio forniva anche istruzioni per usare l’intelligenza artificiale nella creazione di pagine fraudolente. Le fonti consultate non documentano collegamenti tra quella piattaforma e il caso di Kobe.</p>
<p>Le comunicazioni ingannevoli assumono forme diverse: abbiamo approfondito anche le <a href=”https://www.macitynet.it/gli-attacchi-alle-email-aziendali-in-aumento-e-sempre-piu-mirati/”>frodi via email che impersonano interlocutori aziendali</a>, nelle quali il destinatario viene spinto a effettuare pagamenti o condividere informazioni riservate.</p>
<hr />
<p>Per tutte le notizie sulla sicurezza informatica <a href=”https://www.macitynet.it/tag/sicurezza”>rimandiamo alla sezione dedicata</a> di Macitynet.</p>