Tag: Sicurezza
Gli italiani salvano le password nei browser e gli hacker lo sanno
Da un nuovo studio sulle abitudini di archiviazione delle password emerge un dato preoccupante: la maggior parte degli utenti salva le proprie credenziali direttamente all'interno del browser. Si tratta di una pratica molto più rischiosa di quanto si pensi.
Attacco hacker Trenitalia, dopo Booking e Eataly ancora una volta accesso ai dati anagrafici in chiaro
Nell'incidente di sicurezza che ha colpito i sistemi di Trenitalia si evidenzia sempre lo stesso problema: la disponibilità dei i dati anagrafici in chiaro.
25 anni a guardare uno schermo: oggi gli italiani trascorrono quasi un terzo della loro vita online
Secondo le proiezioni, gli italiani trascorreranno online 25 anni, 6 mesi e 1 giorno della propria vita, pari a quasi un terzo dell’esistenza complessiva. Un dato in diminuzione di 4 anni, 11 mesi e 18 giorni rispetto a cinque anni fa.
Password: 8,7 milioni di italiani hanno subito una violazione
Sono spesso le nostre scelte a metterci in pericolo con le password. Gli errori di evitare, dove le custodiamo e ogni quanto le cambiamo.
Airbnb è uno dei brand più sfruttati nelle truffe di phishing online nel 2026
Con l’avvicinarsi dell’estate e l’aumento delle prenotazioni online, conferme di viaggio, tracking e notifiche di pagamento fanno ormai parte della quotidianità di moltissimi italiani ma...
Call Protection di NordVPN ora disponibile per gli utenti iPhone
NordVPN ha esteso la funzionalità Call Protection anche agli utenti iPhone Questo strumento analizza le chiamate in arrivo in tempo reale per identificare potenziali truffe telefoniche prima ancora che l'utente risponda.
Vulnerabilità non corrette e minacce di denuncia: esplode il caso Microsoft-Nightmare Eclipse
La multinazionale di redomd accusa l'hacker etico 'Nightmare Eclipse' di aver favorito i cybercriminali divulgando vulnerabilità non corrette. Ma la comunità della cybersecurity insorge: 'Pratiche intimidatorie'."
iPhone con iOS 16 nel mirino di cybercriminali, WhatsApp invia messaggi al posto degli utenti
Ricercatori italiani hanno individuato una tipologia di attacco zero-click che consente a cybercriminali di inviare messaggi dal profilo WhatsApp della vittima, senza lasciare traccia nei dispositivi collegati. Come proteggersi.
MiniPlasma, un nuovo exploit di Windows offre accesso ai privilegi System anche con gli ultimi aggiornament
Un exploit Windows consente di partire da un accesso locale e ottenere privilegi SYSTEM anche sui PC aggiornati con le ultime patch di sicurezza disponibili.
L’AI individua tre vulnerabilità nel kernel Linux
Dalla "Legge di Linus" all'era degli agenti autonomi: come gli strumenti di OpenAI e Claude stanno accelerando la scoperta di falle critiche come Fragnesia, Dirty Frag e Copy Fail.
Per la prima volta dal 2020 il numero medio di password per utente è diminuito
Un dato sorprendente: per la prima volta dal 2020, il numero medio di password per utente è diminuito. Un'inversione di tendenza rispetto al picco di 168 password personali registrato nel 2024, che potrebbe segnare una svolta nel mondo della sicurezza digitale.
Scardinata la tecnologia BitLocker di Microsoft, i dischi cifrati sono accessibili sfruttando una chiavetta USB
Dimostrata la possibilità di attaccare la cifratura BitLocker su Windows 11: un disco cifrato può essere violato in meno di cinque minuti.
Attacco hacker a Foxconn, prese di mira strutture statunitensi e sottratta documentazione riservata
Alcune fabbriche di Foxconn - la multinazionale che produce che produce componenti elettrici ed elettronici per vari produttori - sono state colpite da un cyberattacco che avrebbe permesso di sottrarre 8TB di dati: documenti riservati e progetti di Intel, Apple, Google, Dell, Nvidia.
Spyware europeo ai regimi: le regole UE non bastano
Un report di Human Rights Watch rivela falle nei controlli dell'UE: Stati membri hanno esportato software di spionaggio a regimi repressivi nonostante i regolamenti del 2021.
Ferma quattro treni ad alta velocità con una radio da 30 euro
Giovane hacker rischia 10 anni di carcere per avere bloccato treni a Taiwan sfruttando gravi falle della rete ad alta velocità.

Il browser Microsoft Edge gestisce in chiaro le password in memoria
Il browser Edge di Microsoft all’avvio carica nella memoria RAM tutte le password in chiaro ma secondo la Casa di Redmond non è un problema.
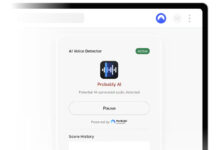
NordVPN aggiunge un Rilevatore di voce AI nella sua estensione per Chrome
Un rilevatore di voce AI nella sua estensione per Chrome di NordVPN per permetetre agli utenti di verificare in tempo reale se la voce che stanno ascoltando online è umana o generata dall'intelligenza artificiale.

Un trojan sfrutta l’app Collegamento al Telefono di Microsoft per rubare dati dagli smartphone
Attenti all'utility "Collegamento al telefono": un nuovo malware può rubare i dati dell'utente senza infettare lo smartphone.
Il vero mostro non è chi ci spia, è la statistica che ci legge
Ci preoccupiamo della sorveglianza personale, ma il pericolo è un altro: l’intelligenza artificiale ci tratta come gradienti di un modello che ridisegna in silenzio la forma della società
Mozilla ha sfruttato Mythos di Claude per sistemare 271 vulnerabilità in Firefox
Grazie al modello Claude Mythos di Anthropic, Mozilla ha corretto 271 falle in Firefox 150. È iniziata una nuova era in cui l'IA promette di scovare ogni bug prima degli hacker.

L’app UE per la verifica dell’età hackerata in due minuti
Dalla protezione dei minori ai rischi per la privacy: tra falle di sicurezza e critiche al design, la nuova applicazione europea finisce sotto accusa ancor prima del debutto.
L’FBI può recuperare messaggi cancellati dall’app Signal in un iPhone
L'FBI recupera i messaggi di Signal grazie al database delle notifiche di iOS: ecco come le impostazioni di anteprima dell'iPhone possono vanificare la privacy dell'app.
Apple nel Project Glasswing di Anthropic: l’AI trova le falle di sicurezza su Web e sistemi operativi
Anthropic lancia un’alleanza con i big del tech per blindare le infrastrutture critiche con Claude Mythos Preview, IA capace di scovare vulnerabilità invisibili ai sistemi tradizionali.

LinkedIn accusata di spiare il browser degli utenti
LinkedIn, il social network professionale di proprietà di Microsoft, è finito al centro di gravi accuse: scansionerebbe segretamente il browser dell'utente inviando dettagli vari su estensioni e non solo con terze parti, tra cui una importante società di cybersicurezza israelo-statunitense.

macOS 26.4 mostra un messaggio se si incollano comandi pericolosi nel Terminale
Importante novità per la sicurezza in macOS 26.4: il Terminale ora mostra un messaggio di avviso quando si incolla un comando che potrebbe consentire l’installazione di malware.
Truffe e calcio, in Italia il 46% inizia con false offerte di scommesse
Il calcio grandi passione degli italiani, terreno fertile per i truffatori online. Una indagine rivela che i cybercriminali stanno prendendo di mira i tifosi con truffe legate a scommesse, falsi biglietti e offerte ingannevoli diffuse via social e app di messaggistica.
Intervista a Nethesis, l’open source italiano che porta cloud, sicurezza e comunicazione nelle imprese
Da oltre vent’anni l’azienda marchigiana sviluppa soluzioni per telefonia, collaboration e cybersecurity con un modello aperto che unisce libertà, qualità del codice e visione industriale. Abbiamo voluto conoscere la sua storia e il suo modello di attività.
Dating online: 1 italiano su 4 vittima di truffe sentimentali con le app nel 2026
Nel 2026, circa 1 italiano su 4 che utilizza le app di incontri è stato vittima di una truffa sentimentale, mentre il 53% non riesce a distinguere una foto reale da una generata con l’AI.
L’ultimo trend dei cybercriminali: indicare istruzioni malevole nei README delle applicazioni
L'importanza della consapevolezza digitale: perché copiare comandi sconosciuti nel Terminale e fornire la password di amministratore può neutralizzare ogni difesa del vostro computer.
Apple avverte: attacchi russi e cinesi contro iPhone non aggiornati
Una catena di exploit è stata a quanto pare già sfruttata da alcuni cybercriminali prendendo di mira gli utenti iPhone con versioni di iOS 18 non aggiornate.
NordVPN, uno scam checker gratuito per smascherare phishing e frodi
Uno strumento basato su intelligenza artificiale analizza messaggi testuali e immagini, individuando link, numeri di telefono e indirizzi email sospetti.

Apple Background Security Update per iOS e macOS aumenta la sicurezza tra un aggiornamento e l’altro
Apple ha rilasciato "miglioramenti di sicurezza in background" a macOS 26.3.1 (a), macOS 26.3.2 (a) e iOS 26.3.1 (a).